Bảo Mật Dữ Liệu Khách Hàng Trong CRM: Tránh Rủi Ro Bị Phạt Vi Phạm Nghị Định 13/2023/NĐ-CP
Hệ thống CRM may đo từ NLTECH tích hợp sẵn kiến trúc bảo vệ dữ liệu cá nhân theo Nghị định 13/2023/NĐ-CP, áp dụng chuẩn mã hóa cấp trường AES-256, phân quyền ma trận RBAC theo nguyên tắc đặc quyền tối thiểu và nhật ký kiểm toán chống chối bỏ, sẵn sàng cung cấp hồ sơ đánh giá tác động DPIA cho Cục An ninh mạng (A05) trong 7 ngày.
Trong bối cảnh dữ liệu khách hàng trở thành tài sản trọng yếu của doanh nghiệp, việc bảo vệ thông tin cá nhân không còn dừng lại ở khuyến nghị kỹ thuật nội bộ mà đã trở thành trách nhiệm pháp lý bắt buộc. Nghị định 13/2023/NĐ-CP về Bảo vệ dữ liệu cá nhân ban hành hành lang pháp lý nghiêm ngặt, áp dụng chế tài xử phạt hành chính nặng nề và đình chỉ hoạt động đối với các tổ chức để xảy ra sự cố rò rỉ dữ liệu do thiếu hụt biện pháp kỹ thuật. Chuyên trang công nghệ VentureBeat chỉ ra rằng các hệ thống quản lý quan hệ khách hàng (CRM) chính là tâm điểm rủi ro lớn vì lưu trữ tập trung hàng trăm nghìn hồ sơ cá nhân bao gồm số điện thoại, định danh căn cước, địa chỉ cư trú và hành vi tài chính. Việc tái cấu trúc nền tảng CRM theo các chuẩn mực mã hóa và phân quyền hiện đại là bài toán sống còn để doanh nghiệp vận hành an toàn trong giai đoạn 2025-2026.
1. Bối Cảnh Trước Khi Có Thay Đổi Này
Trước khi Nghị định 13/2023/NĐ-CP đi vào hiệu lực, phần lớn doanh nghiệp vừa và nhỏ tại Việt Nam khai thác hệ thống CRM theo thói quen tiện dụng hơn là an toàn thông tin:
Thứ nhất, dữ liệu cá nhân lưu trữ dưới dạng văn bản thuần (plain text) trong cơ sở dữ liệu. Bất kỳ nhân sự nào có quyền truy cập vào máy chủ hoặc tệp sao lưu (backup file) đều có thể đọc trọn vẹn danh sách khách hàng. Khi xảy ra sự cố tấn công mạng hoặc lộ khóa truy cập quản trị, toàn bộ kho dữ liệu bị trích xuất mà không gặp bất kỳ rào cản mã hóa nào.
Thứ hai, cơ chế phân quyền lỏng lẻo và thiếu kiểm soát vai trò. Nhiều doanh nghiệp cấp chung một tài khoản quản trị cho cả nhóm kinh doanh hoặc cho phép nhân viên bán hàng tự do tải về toàn bộ danh bạ khách hàng dưới dạng tệp Excel. Tình trạng nhân sự nghỉ việc đem theo tệp khách hàng sang đối thủ cạnh tranh diễn ra phổ biến nhưng doanh nghiệp không có bằng chứng pháp lý để xử lý.
Thứ ba, không có nhật ký kiểm toán (Audit Trail) chống chối bỏ. Hệ thống không ghi nhận chi tiết ai đã truy cập bản ghi nào, vào thời điểm nào và thao tác xuất dữ liệu được thực hiện từ địa chỉ mạng nào. Khi cơ quan chức năng thanh tra hoặc có khiếu nại về lộ lọt thông tin, doanh nghiệp hoàn toàn lúng túng vì không thể chứng minh quy trình kiểm soát nội bộ.
2. Chuyện Gì Vừa Thay Đổi
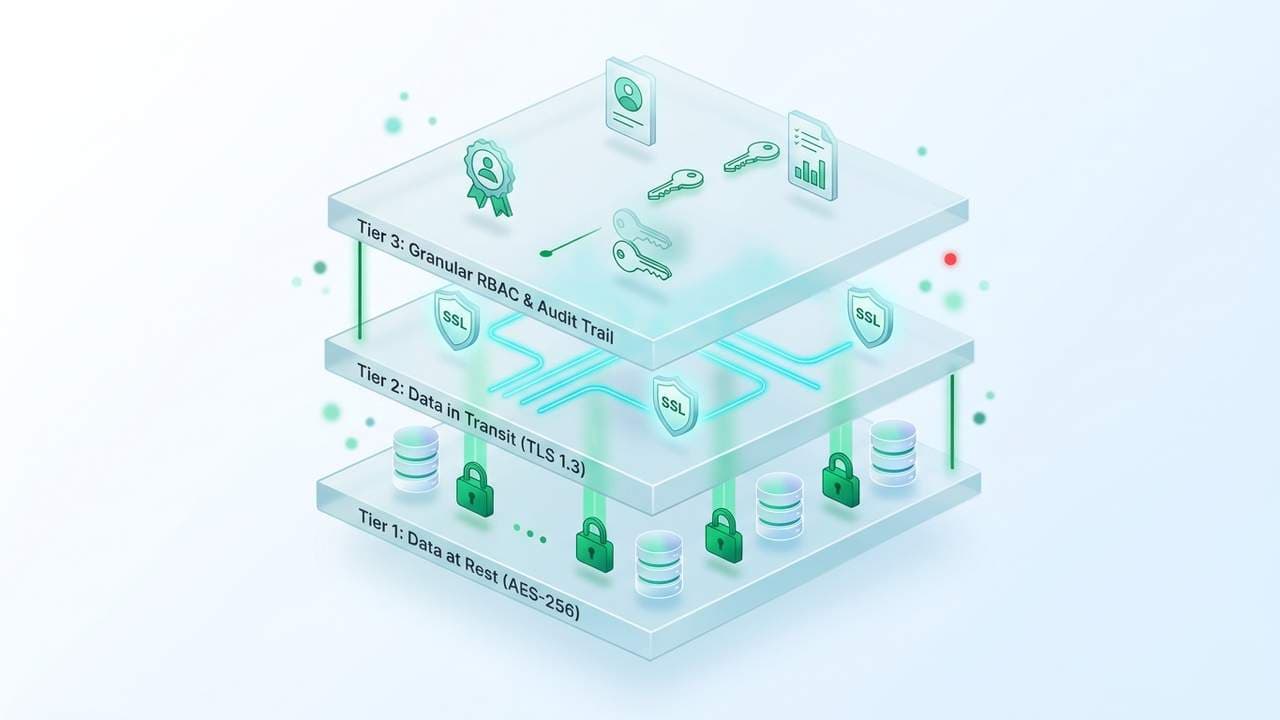
Nghị định 13/2023/NĐ-CP đặt ra các yêu cầu khắt khe buộc kiến trúc CRM phải chuyển đổi sang mô hình phòng thủ theo chiều sâu (Defense-in-Depth):
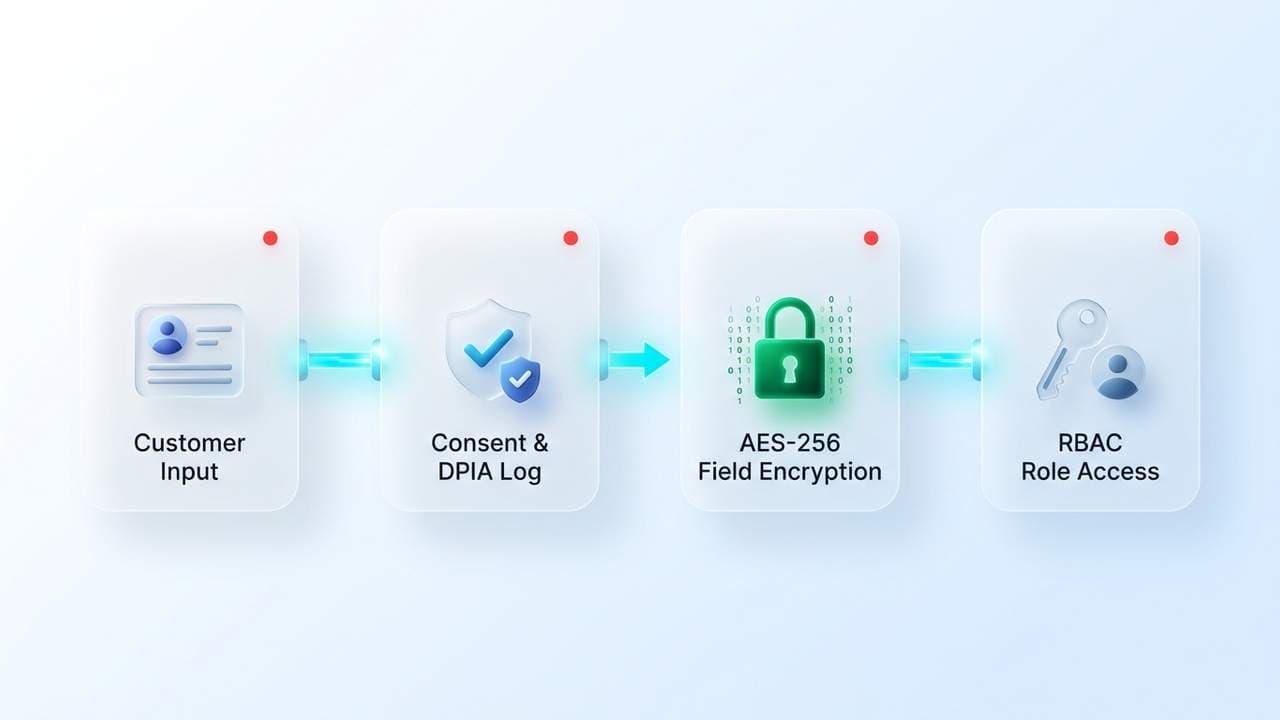
Theo phân tích từ VentureBeat, quy định mới đòi hỏi doanh nghiệp phải thiết lập hồ sơ đánh giá tác động xử lý dữ liệu cá nhân (DPIA theo Điều 24) và áp dụng các biện pháp bảo vệ kỹ thuật tương xứng với mức độ nhạy cảm của dữ liệu. Doanh nghiệp cần triển khai ba trụ cột kỹ thuật then chốt:
Trụ cột thứ nhất là mã hóa cấp trường dữ liệu (Field-Level Encryption) với chuẩn AES-256. Thay vì chỉ mã hóa toàn bộ ổ cứng vật lý, các trường thông tin nhạy cảm như số căn cước, số tài khoản và thông tin liên hệ được mã hóa riêng biệt bằng các cặp khóa độc lập trước khi lưu xuống bảng cơ sở dữ liệu. Ngay cả khi quản trị viên hệ thống cơ sở dữ liệu truy vấn trực tiếp bảng dữ liệu, các giá trị hiển thị chỉ là chuỗi ký tự ngẫu nhiên vô nghĩa.
Trụ cột thứ hai là mô hình kiểm soát truy cập dựa trên vai trò theo nguyên tắc đặc quyền tối thiểu (Role-Based Access Control - Least Privilege). Nhân viên hỗ trợ kỹ thuật chỉ xem được lịch sử yêu cầu mà không thấy số điện thoại cá nhân; nhân viên kinh doanh chỉ quản lý các đầu mối trong khu vực phụ trách; tính năng xuất dữ liệu hàng loạt bị khóa theo mặc định và đòi hỏi phê duyệt hai bước từ quản lý cấp cao.
Trụ cột thứ ba là quản lý sự đồng ý (Consent Management) và cơ chế hỗ trợ quyền của chủ thể dữ liệu. Hệ thống CRM tự động ghi nhận thời điểm khách hàng đồng thuận chia sẻ thông tin, mục đích sử dụng đã cam kết, đồng thời hỗ trợ quy trình trích xuất hoặc xóa bỏ dữ liệu khi người dùng thực thi quyền được lãng quên theo quy định pháp luật.
3. Tác Động Và Rào Cản Thực Tế
Việc chuẩn hóa CRM theo Nghị định 13 mang lại lợi ích bảo vệ pháp lý vững chắc nhưng cũng tạo ra những thách thức kỹ thuật không nhỏ trong quá trình thực thi:
Thách thức lớn nhất nằm ở sự suy giảm hiệu năng truy vấn khi áp dụng mã hóa dữ liệu. Khi các trường định danh bị mã hóa dưới dạng chuỗi nhị phân ngẫu nhiên, các thao tác tìm kiếm gần đúng (wildcard search), sắp xếp thứ tự và lọc dữ liệu trên giao diện CRM không thể thực hiện bằng các câu lệnh SQL truyền thống. Doanh nghiệp cần sử dụng các kỹ thuật mã hóa bảo toàn định dạng (Format-Preserving Encryption) hoặc xây dựng các chỉ mục tìm kiếm phụ trợ (blind indexing) được băm an toàn để duy trì tốc độ phản hồi dưới 200 mili-giây cho nhân viên vận hành.
Rào cản thứ hai là chi phí nâng cấp đối với các phần mềm đóng gói nước ngoài. Nhiều nền tảng SaaS quốc tế tính phí rất cao cho tính năng mã hóa khóa riêng (Bring Your Own Key - BYOK) hoặc không cho phép lưu trữ cơ sở dữ liệu tại trung tâm dữ liệu đặt trong lãnh thổ Việt Nam theo yêu cầu của Luật An ninh mạng.
Rào cản thứ ba là văn hóa vận hành nội bộ. Việc siết chặt quyền tải dữ liệu và bắt buộc xác thực hai yếu tố (2FA) thường vấp phải sự phàn nàn từ đội ngũ kinh doanh vốn quen với thao tác xuất file nhanh gọn. Doanh nghiệp cần kết hợp quy chế bảo mật rõ ràng với việc đào tạo nhận thức để nhân sự hiểu rằng bảo vệ dữ liệu khách hàng chính là bảo vệ uy tín thương hiệu.
4. Góc Nhìn Từ NLTECH
Tuân thủ Nghị định 13/2023/NĐ-CP không phải là gánh nặng chi phí đơn thuần mà là thước đo năng lực chuyên nghiệp tạo dựng niềm tin bền vững với đối tác B2B. Khi khách hàng doanh nghiệp nhìn thấy hệ thống CRM có chứng chỉ bảo mật và cam kết pháp lý minh bạch, tỷ lệ chốt hợp đồng dịch vụ luôn gia tăng rõ rệt.
Tại dịch vụ phát triển phần mềm và AI của NLTECH, chúng tôi cung cấp giải pháp may đo hệ thống CRM chuẩn hóa an toàn thông tin ngay từ tầng kiến trúc: tích hợp sẵn thuật toán mã hóa cấp trường AES-256, thiết lập ma trận phân quyền RBAC phân tách chi tiết theo phòng ban và cung cấp bộ tài liệu kỹ thuật hỗ trợ doanh nghiệp hoàn thiện hồ sơ DPIA nộp Cục An ninh mạng (A05) trong 7 ngày làm việc. Quý đối tác quan tâm có thể tham khảo thêm cẩm nang triển khai phần mềm may đo tích hợp AI để nắm bắt lộ trình xây dựng nền tảng quản trị dữ liệu khách hàng an toàn và sẵn sàng mở rộng quy mô kinh doanh.
Bạn Cần Khảo Sát & Báo Giá Giải Pháp Phần Mềm ERP/CRM May Đo May Đo?
Đội ngũ kỹ sư giàu kinh nghiệm thực chiến của NLTECH sẵn sàng đồng hành cùng doanh nghiệp bạn từ khâu phân tích bài toán thực tế đến vận hành trọn vẹn: