Kiến Trúc Cách Ly Vùng Biên Sandbox OpenClaw: Thiết Lập Hàng Rào Bảo Mật Đa Điểm Chạm Cho Kiosk AI Dịch Vụ Công
Tháng 10/2026, Open Security Foundation công bố báo cáo kiến trúc OpenClaw, thiết lập cơ chế hộp cát Sandbox và vi điều phối mTLS cục bộ nhằm cách ly hoàn toàn ứng dụng hiển thị với đầu đọc thẻ Căn cước công dân trên các Kiosk AI dịch vụ công.
Vào đầu tháng 10 năm 2026, tổ chức an ninh mạng Open Security Foundation công bố báo cáo kiến trúc kiểm soát phân tán OpenClaw dành cho các thiết bị phục vụ công cộng. Giải pháp thiết lập hàng rào bảo mật vùng biên (Sandbox Isolation) nghiêm ngặt, cách ly tuyệt đối ứng dụng giao tiếp người dân với phần cứng đọc thẻ Căn cước công dân gắn chip và hệ thống in ấn tại các Kiosk AI dịch vụ công.
1. Chuyện Gì Đang Diễn Ra
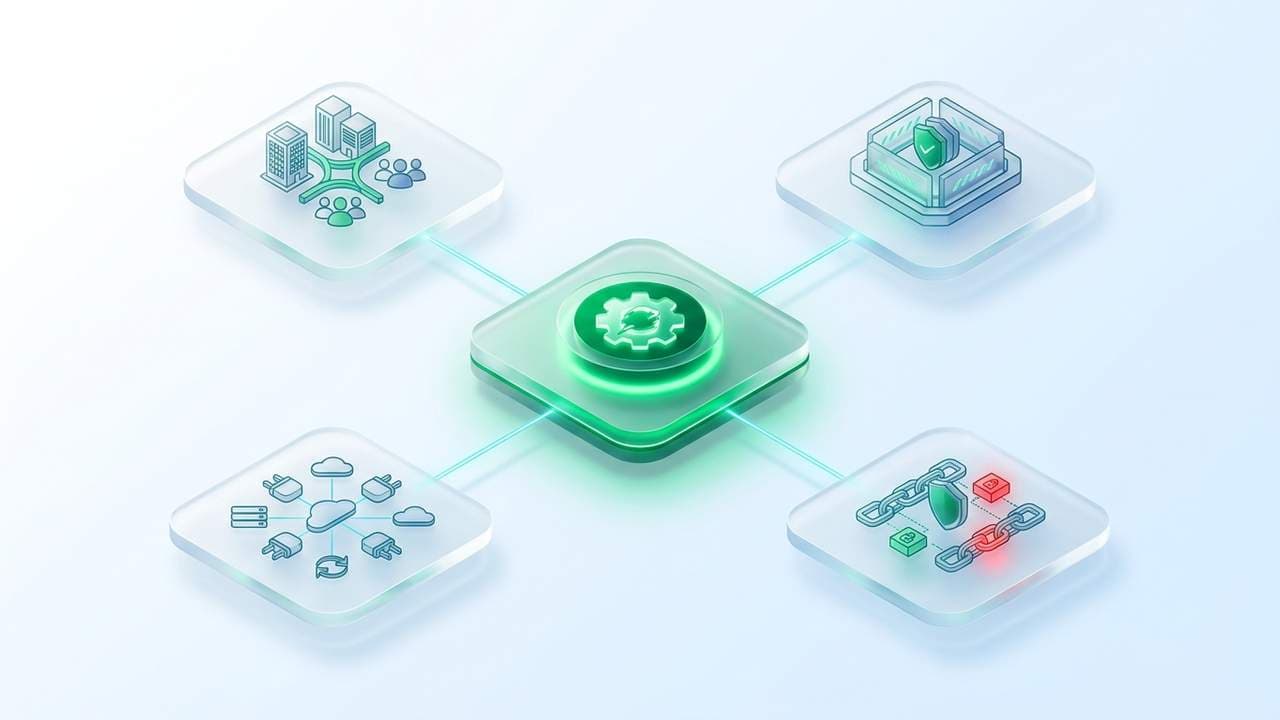
Theo Open Security Architecture Review (https://opensecurity.org), kiến trúc OpenClaw chia tách hạ tầng phần mềm của thiết bị Kiosk thành các vùng bảo mật độc lập:
Phân Tách Tuyệt Đối Giữa Tầng Trình Diễn Và Tầng Điều Khiển Phần Cứng
- Hệ thống phân chia thành hai không gian thực thi cô lập: Không gian hiển thị giao diện người dùng (Presentation Plane) và Không gian điều khiển thiết bị bảo mật (Hardware Control Plane).
- Ứng dụng màn hình cảm ứng tương tác với công dân chạy trong một hộp cát (Sandbox) có mức đặc quyền tối thiểu, hoàn toàn không có quyền truy cập trực tiếp vào các cổng giao tiếp phần cứng như USB, cổng nối tiếp hay bộ nhớ hệ thống.
- Mọi yêu cầu đọc thẻ chip NFC, quét khuôn mặt hay in phiếu hẹn đều phải gửi qua một kênh trung gian điều phối nội bộ (Micro-Proxy) được mã hóa bằng giao thức mTLS cục bộ.
Cơ Chế Cấp Quyền Tạm Thời Dùng Một Lần (Ephemeral Token Access)
- Khi công dân bắt đầu thao tác đọc thẻ Căn cước, hệ thống chỉ cấp quyền truy cập đầu đọc thẻ trong một cửa sổ thời gian giới hạn tối đa 15 giây thông qua mã khóa token sử dụng một lần.
- Ngay sau khi hoàn thành phiên trích xuất thông tin hành chính hợp lệ, kết nối tới đầu đọc phần cứng lập tức bị đóng lại, ngăn chặn triệt để các hành vi dò quét hoặc can thiệp trái phép vào vi mạch thẻ.
Tự Động Phục Hồi Vùng Ứng Dụng Trong 3 Giây Khi Xảy Ra Lỗi
- Nếu ứng dụng giao diện gặp sự cố tràn bộ nhớ hoặc bị tác động bởi mã độc thử nghiệm, tiến trình điều khiển sẽ tự động hủy bỏ vùng chứa bị lỗi và khởi tạo một môi trường hộp cát mới sạch sẽ chỉ trong vòng 3 giây.
- Hoạt động của các thiết bị ngoại vi phần cứng vẫn được bảo toàn nguyên vẹn, bảo đảm Kiosk luôn ở trạng thái sẵn sàng phục vụ người dân mà không cần kỹ thuật viên đến khởi động lại máy móc tại hiện trường.
2. Vì Sao Đáng Chú Ý
Việc ứng dụng hàng rào bảo mật Sandbox giải quyết các nguy cơ an toàn thông tin tiềm ẩn tại các điểm chạm số công cộng:
Ngăn Chặn Nguy Cơ Cài Cắm Mã Độc Và Đánh Cắp Dữ Liệu Công Dân
- Thiết bị Kiosk đặt tại các sảnh bệnh viện và trung tâm hành chính công luôn đối mặt với nguy cơ bị kẻ gian cắm thiết bị lưu trữ ngoài hoặc lợi dụng trình duyệt web để cài phần mềm gián điệp.
- Cơ chế cách ly vùng biên OpenClaw vô hiệu hóa hoàn toàn các nỗ lực leo thang đặc quyền, bảo vệ tuyệt đối bí mật thông tin nhân thân và dữ liệu sinh trắc học của người dân theo đúng quy định pháp luật.
Đáp Ứng Nghiêm Ngặt Tiêu Chuẩn An Toàn Hệ Thống Thông Tin Cấp Độ 3
- Các cơ quan nhà nước và bệnh viện công lập bắt buộc phải tuân thủ các quy định khắt khe về an toàn thông tin khi liên thông với cơ sở dữ liệu quốc gia về dân cư.
- Kiến trúc hộp cát OpenClaw cung cấp đầy đủ nhật ký kiểm toán (Audit Trail) chi tiết cho từng phiên truy cập phần cứng, tạo điều kiện thuận lợi cho công tác thẩm định an ninh mạng của cơ quan chuyên trách.
Nâng Cao Độ Ổn Định Vận Hành Liên Tục 24/7
- Bằng cách cô lập các lỗi phần mềm trong từng phân vùng riêng lẻ, thiết bị loại bỏ hoàn toàn hiện tượng treo cứng màn hình xanh thường gặp trên các hệ điều hành thương mại thông thường.
- Giảm hơn 80% chi phí nhân sự ứng cứu sự cố tại chỗ, giúp các cơ quan vận hành trơn tru mạng lưới Kiosk tự phục vụ trên diện rộng.
3. Ai Nên Theo Dõi
Kiến trúc bảo mật vùng biên OpenClaw nhận được sự quan tâm lớn từ nhiều đơn vị triển khai hạ tầng dịch vụ số:
- Ban lãnh đạo các trung tâm hành chính công và cơ quan quản lý nhà nước: Cần bảo vệ an toàn cho hệ thống tiếp đón công dân trước các nguy cơ tấn công mạng ngày càng tinh vi.
- Các giám đốc công nghệ thông tin tại các bệnh viện và tổ chức tài chính: Cần đảm bảo tính toàn vẹn của dữ liệu bệnh án và thông tin định danh khách hàng tại các điểm giao dịch tự động.
- Các nhà sản xuất phần cứng và kỹ sư phát triển phần mềm nhúng Kiosk: Đội ngũ kỹ thuật cần tích hợp các giải pháp hộp cát bảo mật để nâng cao tiêu chuẩn xuất xưởng cho thiết bị.
4. Góc Nhìn Từ NLTECH
An toàn thông tin và tính ổn định bền bỉ là nền móng cốt lõi quyết định sự thành công của mọi giải pháp số hóa phục vụ cộng đồng.
Tại NLTECH, trong quá trình phát triển hệ điều hành Kiosk AI OS chuyên dụng cho các điểm chạm dịch vụ công và y tế tại Việt Nam, chúng tôi luôn quán triệt nguyên tắc bảo mật không tin cậy (Zero-Trust). Việc đưa kiến trúc phân vùng hộp cát OpenClaw vào nền tảng Kiosk AI OS giúp các thiết bị do NLTECH triển khai vận hành an toàn, ngăn chặn mọi nguy cơ xâm nhập trái phép và bảo vệ tuyệt đối quyền riêng tư của công dân, đồng hành cùng các tổ chức kiến tạo môi trường phục vụ văn minh, an tâm và bền vững.