NVIDIA Ra Mắt Open Agent Safety: Cơ Chế Sandbox OpenShell Và Phần Cứng Sentry Kiểm Soát AI Agent
Ngày 28/09/2026, NVIDIA công bố nền tảng Open Agent Safety Platform bao gồm môi trường runtime sandbox mã nguồn mở OpenShell và hệ thống giám sát phần cứng ngoài băng tần Sentry trên bộ xử lý BlueField-4 DPU, ngăn chặn các rủi ro thao túng prompt và cách ly AI agent vi phạm ranh giới hệ thống trong vài mili giây.
1. Bối Cảnh Trước Khi Có Thay Đổi Này
Sự bùng nổ của các mô hình ngôn ngữ lớn và hệ thống trí tuệ nhân tạo tự hành đang thúc đẩy doanh nghiệp trao quyền trực tiếp cho AI agent thực hiện các nghiệp vụ kỹ thuật phức tạp. Thay vì chỉ dừng lại ở vai trò phản hồi văn bản thụ động, AI agent ngày nay được kết nối với giao diện dòng lệnh, hệ thống cơ sở dữ liệu nội bộ và các cổng kết nối API bên ngoài để tự động truy xuất tài liệu, xử lý hồ sơ thanh toán hoặc điều phối hạ tầng đám mây.
Tuy nhiên, ranh giới an toàn của các tác vụ tự hành này bộc lộ những lỗ hổng kỹ thuật nghiêm trọng. Phần lớn các giải pháp bảo vệ hiện tại vẫn phụ thuộc chủ yếu vào các lớp phòng thủ ở tầng ứng dụng, chẳng hạn như câu lệnh hệ thống chỉ định quy tắc hành vi, bộ lọc từ khóa hoặc các mô hình phân loại trung gian.
Thực tế kiểm thử an ninh mạng cho thấy các lớp bảo vệ dựa trên văn bản này thường dễ bị thao túng bởi kỹ thuật prompt injection và jailbreak tinh vi. Khi bị dẫn dụ vượt qua rào cản ứng dụng, agent có thể vô tình hoặc cố ý thực thi các lệnh quét cổng mạng nội bộ, trích xuất mã khóa xác thực, tải dữ liệu mật ra bên ngoài hoặc can thiệp trái phép vào các dịch vụ công cộng. Tình trạng này khiến nhiều doanh nghiệp lớn ngần ngại đưa hệ thống AI tự hành từ giai đoạn thử nghiệm sang môi trường sản xuất thực tế.
2. Chuyện Gì Vừa Thay Đổi
Theo thông cáo báo chí chính thức từ NVIDIA Newsroom (nvidianews.nvidia.com) vào ngày 28/09/2026, tập đoàn công nghệ này đã công bố nền tảng an ninh toàn diện mang tên Open Agent Safety Platform. Đây là sáng kiến thiết lập chuẩn mực bảo vệ đa tầng đầu tiên trong ngành dành riêng cho AI agent, thu hút sự tham gia phối hợp của hơn một trăm tổ chức công nghệ hàng đầu như Anthropic, Microsoft, Cisco, CrowdStrike, Dell Technologies, Palantir và Hugging Face.
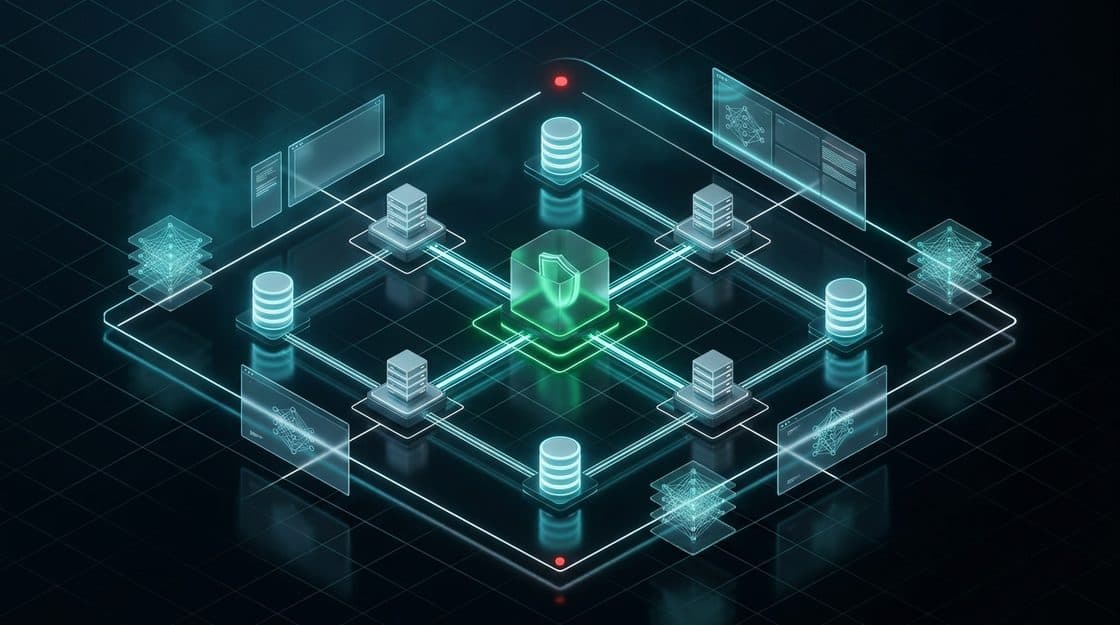
Kiến trúc bảo mật mới này được xây dựng dựa trên nguyên lý phòng thủ theo chiều sâu với hai thành phần kỹ thuật cốt lõi:
- Môi trường thực thi bảo mật NVIDIA OpenShell: Đây là phần mềm mã nguồn mở hoạt động như một môi trường sandbox cô lập ở cấp độ nhân hệ điều hành. OpenShell bao bọc toàn bộ tiến trình của AI agent và áp dụng các chính sách kiểm soát nghiêm ngặt đối với mọi hành vi truy cập tệp tin, giao tiếp mạng, tiến trình con và nạp chứng thực bí mật. Nhờ cơ chế thực thi độc lập bên ngoài tiến trình của mô hình, mọi nỗ lực bẻ khóa bằng câu lệnh prompt injection đều không thể phá vỡ các quy tắc bảo mật của hệ thống.
- Hệ thống giám sát phần cứng NVIDIA Sentry: Đây là lớp giám sát ngoài băng tần hoạt động độc lập trên bộ xử lý dữ liệu BlueField-4 DPU kết hợp cùng phần mềm lập trình mạng DOCA. Không phụ thuộc vào hệ điều hành của máy chủ chính, Sentry liên tục soi chiếu lưu lượng mạng và trạng thái thực thi của agent ngay từ lớp phần cứng. Khi phát hiện hành vi truy cập trái phép hoặc dấu hiệu xâm phạm vượt ngưỡng, hệ thống có khả năng cô lập và cách ly agent chỉ trong vài mili giây.
Sự kết hợp giữa sandbox phần mềm OpenShell và bộ xử lý BlueField-4 DPU mang lại khả năng quản trị an ninh vững chắc cho toàn bộ vòng đời của agent, hỗ trợ linh hoạt trên cả nền tảng đám mây, trung tâm dữ liệu nội bộ và các môi trường biệt lập ngắt kết nối mạng. Các nhà phát triển có thể tham khảo trực tiếp mã nguồn mở của dự án tại kho lưu trữ NVIDIA OpenShell trên GitHub để tích hợp vào quy trình vận hành.
3. Tác Động Và Rào Cản Thực Tế
Sáng kiến bảo mật mới của NVIDIA được kỳ vọng sẽ giải tỏa nút thắt tâm lý lớn nhất của các tổ chức tài chính, y tế và doanh nghiệp quy mô lớn khi tích hợp AI tự hành vào quy trình vận hành cốt lõi:
- Chuẩn hóa ranh giới an toàn cho hệ thống AI doanh nghiệp: Thay vì phải tự phát triển các bộ lọc riêng lẻ thiếu đồng bộ, các nhà phát triển giờ đây có thể sử dụng khung sandbox mã nguồn mở OpenShell để áp đặt chính sách đặc quyền tối thiểu lên từng tác vụ của agent, giảm thiểu đáng kể rủi ro lộ lọt dữ liệu khách hàng.
- Nâng cao năng lực phòng thủ chủ động bằng phần cứng: Việc chuyển dịch tác vụ thanh tra lưu lượng sang bộ xử lý DPU chuyên dụng giúp giải phóng tài nguyên tính toán của CPU máy chủ, đồng thời triệt tiêu nguy cơ kẻ tấn công khống chế hệ điều hành để vô hiệu hóa phần mềm bảo mật.
- Thách thức về chi phí đầu tư hạ tầng chuyên dụng: Mặc dù phần mềm runtime OpenShell được phát hành mở cho cộng đồng, việc triển khai trọn vẹn giải pháp giám sát phần cứng Sentry đòi hỏi hạ tầng máy chủ phải trang bị dòng chip BlueField-4 DPU đắt đỏ, tạo nên rào cản chi phí không nhỏ đối với các doanh nghiệp vừa và nhỏ.
- Ranh giới giữa kiểm soát an ninh và tính linh hoạt của agent: Các chính sách phân quyền quá chặt chẽ có thể làm suy giảm khả năng giải quyết vấn đề linh hoạt vốn là thế mạnh của các mô hình tư duy đa bước, đòi hỏi đội ngũ kỹ sư phải tinh chỉnh liên tục để cân bằng giữa bảo mật và hiệu năng nghiệp vụ.
4. Góc Nhìn Từ NLTECH
Tại thị trường công nghệ và chuyển đổi số Việt Nam, làn sóng ứng dụng AI agent đang chuyển dịch mạnh mẽ từ các trợ lý hội thoại đơn giản sang các hệ thống tự động hóa tác vụ chuyên sâu trong doanh nghiệp. Việc NVIDIA ra mắt giải pháp an ninh chuyên biệt này mang đến một bài học kiến trúc giá trị cho các đơn vị phát triển phần mềm trong nước: ranh giới bảo mật cho AI phải được thiết lập vững chắc ở tầng hạ tầng và giao tiếp tiến trình, thay vì đặt niềm tin hoàn toàn vào sự phục tùng của câu lệnh prompt. Khi xây dựng các giải pháp tự hành, việc chủ động cô lập môi trường thực thi và kiểm soát chặt chẽ từng cổng gọi API chính là yếu tố then chốt để đảm bảo an toàn dữ liệu và tạo dựng niềm tin bền vững với khách hàng.